Door Jordi Daniëls, oprichter AI Board · ·
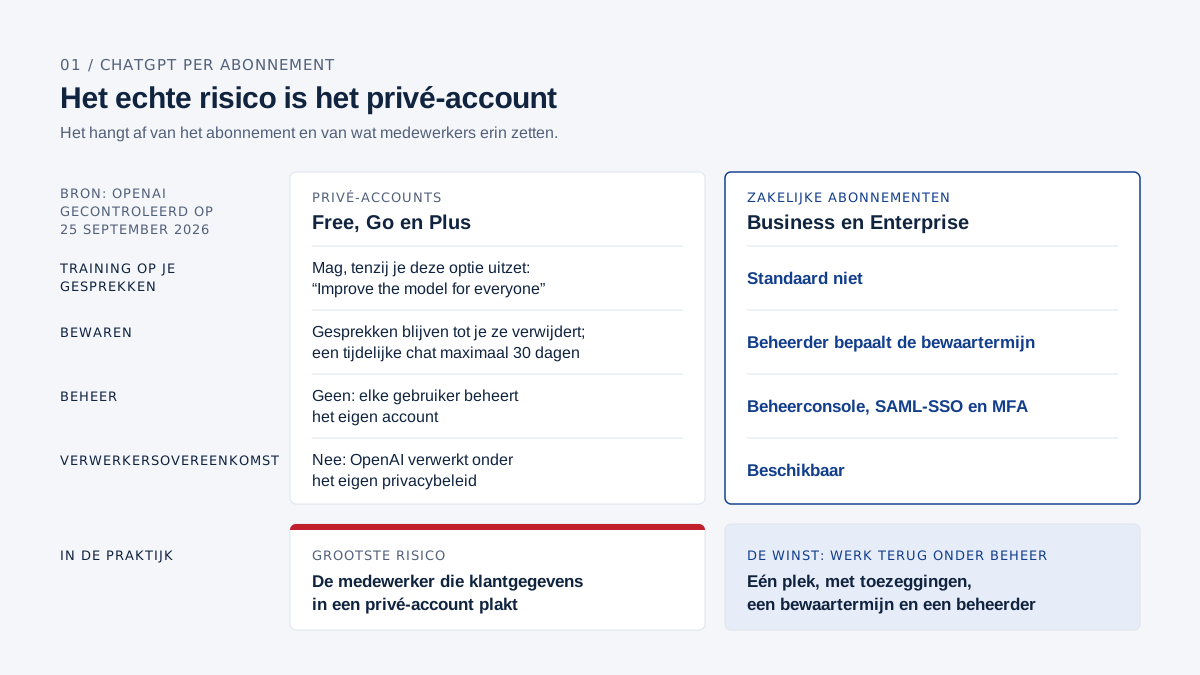
ChatGPT is zakelijk veilig te gebruiken met een zakelijk abonnement, afspraken over wat erin mag en een plan voor als het misgaat. Het grootste risico is de medewerker die klantgegevens in een privé-account plakt.
Zet een medewerker iets in een privé-account, dan heeft je bedrijf daarover geen afspraak met OpenAI. Wil je ChatGPT naast Claude en een lokaal model leggen, lees dan ChatGPT, Claude of lokaal.
Ik verkoop zelf een ander product, AI Board. Daarom link ik elke uitspraak over OpenAI naar OpenAI zelf, gecontroleerd op 25 september 2026.
Wat zegt OpenAI per abonnement toe over je data?
Op Business en Enterprise traint OpenAI standaard niet op je gesprekken, en krijg je beheer en een verwerkersovereenkomst. Free, Go, Plus en Pro zijn abonnementen voor individuen, zonder die afspraken.
| Free, Go en Plus | Business | Enterprise | |
|---|---|---|---|
| Training op je gesprekken | Mag, tenzij je "Improve the model for everyone" uitzet (OpenAI Help) | Standaard niet (OpenAI) | Standaard niet (OpenAI) |
| Bewaren | Gesprekken blijven in je geschiedenis tot je ze verwijdert; een tijdelijke chat maximaal 30 dagen (OpenAI Help) | Beheerder bepaalt de bewaartermijn; verwijderde gesprekken binnen 30 dagen weg, tenzij wet of bescherming langer vraagt | Beheerder bepaalt de bewaartermijn; verwijderde gesprekken binnen 30 dagen weg, tenzij de wet langer vraagt |
| Beheer | Geen: elke gebruiker beheert het eigen account | Beheerconsole, SAML-SSO en MFA; beheerders kunnen gesprekken inzien, exporteren en verwijderen | Daarbovenop onder meer SCIM, sleutelbeheer en een auditlog via de Compliance API |
| Verwerkersovereenkomst | Nee; OpenAI verwerkt onder het eigen privacybeleid | Beschikbaar | Beschikbaar |
| Opslag in Europa | Niet genoemd | Niet genoemd | Mogelijk voor nieuwe workspaces (OpenAI) |
De kolommen Business en Enterprise komen van Enterprise privacy at OpenAI, tenzij anders vermeld.
De feedbackknop telt mee. Geeft iemand op een persoonlijk account een duim omhoog of omlaag, dan mag OpenAI het hele gesprek gebruiken voor training. Volgens OpenAI geldt dat ook als je training hebt uitgezet.
Versleuteling en audit. OpenAI versleutelt opgeslagen data met AES-256 en verkeer met TLS 1.2 of hoger. Volgens OpenAI hebben Business en Enterprise een SOC 2 Type 2-audit doorlopen (OpenAI).
Gekoppelde apps en eigen GPTs binnen de workspace vallen onder dezelfde zakelijke toezeggingen; de beheerder bepaalt welke apps aan staan (OpenAI). Wie beweert dat OpenAI standaard traint op je Business-gesprekken, spreekt de eigen documentatie van OpenAI tegen.
Waar zit het grootste risico voor je bedrijf?
De grootste kans op een lek is een medewerker die een klantbestand in zijn eigen gratis account plakt.
De Autoriteit Persoonsgegevens kreeg meldingen van precies zulke datalekken. Een medewerker van een huisartsenpraktijk voerde medische gegevens van patiënten in. Bij een telecombedrijf ging een bestand met klantadressen een chatbot in.
Gebruiken medewerkers een chatbot op eigen initiatief, tegen de afspraken in, dan is het volgens de AP een datalek. Is het wel beleid, dan is het vaak niet wettelijk toegestaan.
Verbieden alleen werkt zelden. Het MIT-onderzoek uit de schaduw-AI-economie vond dat bij ruim 90% van de bedrijven medewerkers eigen AI-tools voor werk gebruiken.
Volgens datzelfde onderzoek had maar zo'n 40% van de bedrijven een officieel abonnement. Het werk gebeurt dus al, alleen buiten beeld.
Neem je een zakelijk abonnement, dan haal je dat werk terug naar één plek, met een beheerder en afspraken met OpenAI. Spreek daarnaast af wat erin mag, en maak het makkelijk om een fout te melden.
Een lek waar je niets over hoort, kun je niet herstellen. Een medewerker die durft te zeggen "ik heb iets geplakt dat er niet in hoorde", is je beste beveiliging.
Heb je een verwerkersovereenkomst nodig voor de AVG?
Ja, zodra er persoonsgegevens in ChatGPT gaan. Alleen met een verwerkersovereenkomst heeft je bedrijf afspraken met OpenAI over die gegevens, en die bestaat voor Business, Enterprise en de API.
Zit je bedrijf in de Europese Economische Ruimte, dan sluit je de verwerkersovereenkomst (DPA) met OpenAI Ireland Ltd. OpenAI treedt daarin op als verwerker en helpt waar passend bij een gegevensbeschermingseffectbeoordeling (DPIA).
Bij Free, Go en Plus is OpenAI Ireland volgens het Europese privacybeleid zelf verwerkingsverantwoordelijke. Je bedrijf heeft dan geen DPA en geen afspraken over die gegevens.
Met alleen een DPA ben je er nog niet. De AP vraagt organisaties om duidelijke afspraken met medewerkers over wat wel en niet in een chatbot mag.
Een startpunt voor die afspraken staat in ons voorbeeld van een AI-beleid. Pas het aan en laat het toetsen door je jurist of door wie bij jou over privacy gaat.
Welke gegevens mogen in ChatGPT, en welke niet?
Op een zakelijk abonnement met verwerkersovereenkomst mag openbare informatie erin, net als werk zonder namen. Persoonsgegevens en vertrouwelijke cijfers gaan er alleen na afweging in. Bijzondere persoonsgegevens zoals medische gegevens, wachtwoorden en stukken onder geheimhouding horen er niet in.
Gebruik de tabel als startpunt voor je eigen afspraken. Hij gaat uit van Business of Enterprise met verwerkersovereenkomst.
| Soort gegevens | Voorbeeld | Wel, na afweging of niet |
|---|---|---|
| Openbare informatie | je website, persberichten, gepubliceerde cijfers | Wel |
| Eigen concepten zonder namen | een offerteopzet, een mailconcept, de indeling van een presentatie | Wel |
| Vragen over aanpak | hoe je een business case opbouwt, een formule in Excel | Wel |
| Interne documenten zonder persoonsgegevens | een werkinstructie, notulen zonder namen | Wel, als je beleid dat toestaat |
| Niet-openbare bedrijfscijfers | omzet, marges, prognoses | Na afweging: alleen als je beleid deze tool ervoor goedkeurt |
| Persoonsgegevens van klanten of medewerkers | namen, adressen, beoordelingen | Na afweging: alleen als het doel dat vraagt, en na toetsing |
| Bijzondere persoonsgegevens | medische gegevens | Niet: precies het voorbeeld uit de melding bij de AP |
| Identificatie en toegang | burgerservicenummers, wachtwoorden, API-sleutels | Niet |
| Informatie onder geheimhouding | stukken onder een geheimhoudingsverklaring (NDA) | Niet, tenzij het contract het toestaat |
Op een privé-account gaat alleen in wat ook openbaar had mogen zijn. Klantdata hoort er niet in, ook niet "even snel".
Twijfel je, anonimiseer dan eerst. Vervang namen door rollen en exacte bedragen door ordes van grootte. Je krijgt dan vaak een even goed antwoord.
Leg je keuzes vast. In artikel 3 van het voorbeeldbeleid staat een lijst die je kunt overnemen.
Wat doe je als er al klantgegevens in ChatGPT staan?
Handel direct. Breng in kaart wat er gebeurde en laat het gesprek verwijderen. Laat daarna beoordelen of het een datalek is, en meld het zo nodig binnen 72 uur bij de Autoriteit Persoonsgegevens (AP).
- Breng in kaart wat er gebeurde. Welk account was het, privé of zakelijk? Welke gegevens, van hoeveel mensen, en wanneer? Vraag het zonder verwijten, anders hoor je maar de helft.
- Laat het gesprek verwijderen. Op Business kan de beheerder gesprekken inzien, exporteren en verwijderen. Verwijderde gesprekken zijn daar binnen 30 dagen weg (OpenAI).
- Zet op een privé-account de training uit. Dat gaat via "Improve the model for everyone" onder Settings en Data controls. Geef in dat gesprek geen duim omhoog of omlaag.
- Laat één persoon beoordelen of het een datalek is. Kies de eigenaar van je AI-beleid of je functionaris gegevensbescherming, niet de melder zelf. Niet elk incident is een meldplichtig datalek.
- Meld binnen 72 uur als het moet. Je kunt verplicht zijn om een datalek binnen 72 uur bij de AP te melden. De termijn loopt vanaf het moment dat je het lek kent (artikel 33 AVG).
- Informeer de betrokkenen bij een hoog risico. Brengt het lek een hoog risico mee voor de mensen om wie het gaat, dan informeer je ook hen (artikel 34 AVG).
- Registreer het lek, ook als je niet meldt. De AVG vraagt een intern register met de feiten, de gevolgen en wat je hebt gedaan (artikel 33, lid 5).
Gaat het om medische gegevens of om veel mensen, schakel dan meteen je jurist of functionaris gegevensbescherming in. De pagina's van de AP zijn leidend.
Verwijderen maakt niet ongedaan dat de gegevens bij OpenAI zijn binnengekomen. Zorg dus dat het de volgende keer niet gebeurt. Artikel 8 van het voorbeeldbeleid regelt een meldpunt, met de afspraak dat wie meldt daar niet op wordt afgerekend.
Wat regel je als beheerder voordat je team begint?
Een zakelijk abonnement is zo veilig als je het instelt. Stuur deze lijst door naar wie bij jou het IT-beheer doet, of gebruik hem zelf als startlijst.
- Sluit de verwerkersovereenkomst af voordat er persoonsgegevens in gaan.
- Zet inloggen via SSO en MFA aan, zodat toegang via je eigen accountbeheer loopt.
- Stel zelf een bewaartermijn in die bij je beleid past.
- Zet alleen de apps aan die je nodig hebt. Meer toevoegen kan later.
- Laat publiek delen van GPTs uit, tenzij daar een reden voor is.
- Leg vast wie gesprekken mag inzien, en wanneer. Heb je een ondernemingsraad, betrek die erbij.
- Zeg de privé-abonnementen op die medewerkers voor werk gebruiken. Anders betaal je dubbel en loopt het werk alsnog buiten beeld.
Punt 1 tot en met 6 zijn functies die OpenAI zelf beschrijft op de privacypagina voor bedrijven.
Wat kost het om ChatGPT veilig te gebruiken?
Een standaardplek op ChatGPT Business kost €21 per gebruiker per maand bij jaarbetaling en €26 bij maandbetaling (chatgpt.com/pricing, peildatum 21 oktober 2026). Alle abonnementen, een rekenvoorbeeld en het verschil tussen Plus en Business staan in ChatGPT zakelijk.
Is een "secure GPT" veiliger dan ChatGPT Business?
Niet vanzelf. Waar je gegevens staan, hangt af van de afspraken met de leverancier. Een productnaam als "secure GPT" zegt daar niets over.
Vraag elke leverancier daarom waar je bestanden staan, wie je vraag verwerkt, of hij erop traint en of er een verwerkersovereenkomst is.
Tussen de grote leveranciers geeft veiligheid zelden de doorslag. Zakelijk stellen OpenAI en Anthropic allebei dat ze standaard niet op je data trainen; wat Anthropic toezegt, staat in Claude zakelijk.
Een lokaal open model draait op je eigen computer, dus ook je vraag blijft daar. Wel is zo'n model minder sterk dan de grote cloudmodellen.
ChatGPT kent je bedrijf bovendien niet uit zichzelf. Wil je als ondernemer of manager AI op je eigen bedrijfsdata, dan kan dat met een assistent op je eigen laptop.
Voor ondernemers in het mkb installeer ik die op een setupdag. Hoe dat er voor jouw bedrijf uitziet, bespreken we in een gesprek.
Ook daar is niet alles lokaal. In de Claude-editie gaan je vraag en de opgehaalde context naar Anthropic. Alleen in de lokale editie blijft ook dat op je laptop.
Hoe AI Board met je data omgaat, staat op onze pagina over beveiliging.
Werk je al met Microsoft 365, dan zit er via je licentie vaak al een basisversie van Microsoft Copilot bij. Wat Microsoft over je data toezegt, lees je in ons stuk over Microsoft 365 en je bedrijfsdata.
Veelgestelde vragen
Is betaalde ChatGPT veilig voor werk?
Alleen als het betaalde abonnement zakelijk is. ChatGPT Plus kost geld, maar is een persoonlijk abonnement. OpenAI mag die gesprekken voor training gebruiken tenzij je dat uitzet, er is geen beheer en je bedrijf heeft geen verwerkersovereenkomst.
Voor werk met klant- of bedrijfsgegevens neem je Business of Enterprise.
Mag je ChatGPT gebruiken voor werk?
Ja, als je werkgever het toestaat en je een zakelijk account gebruikt. Een werkgever bepaalt met welke software zijn mensen werken, en mag ChatGPT dus ook verbieden (artikel 7:660 BW).
Een privé-account voor werk raad ik af. Je bedrijf heeft dan geen afspraken met OpenAI over wat erin gaat.
Wordt mijn data gebruikt om ChatGPT te trainen?
Nee, niet bij Business en Enterprise, tenzij je daar zelf voor kiest. Bij Free, Go en Plus mag OpenAI je gesprekken wel gebruiken.
Die training zet je uit via "Improve the model for everyone" onder Settings en Data controls. Tijdelijke chats worden niet voor training gebruikt en maximaal 30 dagen bewaard.
Leest OpenAI mee met mijn gesprekken?
OpenAI laat zakelijke data door geautomatiseerde veiligheidscontroles lopen, en mensen kijken alleen in bepaalde gevallen mee. Bij Business hebben bevoegde medewerkers toegang voor support, misbruikonderzoek en wettelijke plichten, externe contractanten alleen voor misbruikcontrole.
Bij Enterprise kijken OpenAI-medewerkers volgens OpenAI alleen mee bij incidenten, bij herstel met jouw toestemming of als de wet dat eist.
Is ChatGPT AVG-proof?
Nee, want "AVG-proof" is geen officieel keurmerk. Of jouw gebruik van ChatGPT aan de AVG voldoet, hangt af van je abonnement, je verwerkersovereenkomst, de data en je afspraken met medewerkers.
De toezichthouder is de Autoriteit Persoonsgegevens. Haar lijn over AI staat op Algoritmes, AI en de AVG.
Voor jouw rol: AI voor marketingmanagers.